Domain Keys Identified Mail (DKIM) er en protokoll mot sabotasje som sikrer sikkerhet for alle e-poster som sendes. Protokollen bruker digitale signaturer for å sjekke at e-posten ble sendt av et spesifikt domene.
DKIM er aktivert som standard på all utgående post på Plesk. Det er imidlertid ikke automatisk aktivert på et tilpasset domene. For å sette opp DKIM på et egendefinert domene etter eget valg, følg trinnene nevnt nedenfor.
DKIM oppsett for et tilpasset domene
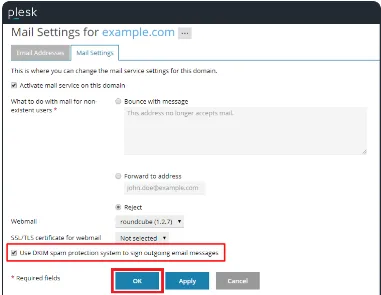
- Hvis du bruker Plesk som din DNS leverandør, logg inn på kontoen din og gå til 'Domener’ > ‘example.com’ > ‘E-postinnstillinger’.
- Merk av i boksen merket som 'Bruk DKIM spam-beskyttelsessystem for å signere utgående e-postmeldinger’.
- Klikk på 'Spare’.
Hvis DNS serveren din ikke er Plesk, følg disse trinnene for å legge til en DKIM nøkkel til DNS serveren:
- Logg inn på Plesk.
- Gå til 'Domener’ > ‘example.com’ > ‘E-postinnstillinger’ > ‘Hvordan konfigurere ekstern DNS’.
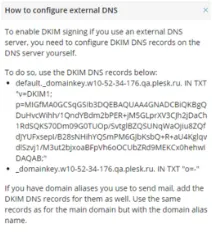
- DKIM postene vises i et popup-vindu. Kopier postene som er generert.
- Gå nå til din DNS -administrasjonskonsoll, og publiser DKIM nøklene.
- Vent i 24–48 timer til endringene trer i kraft.
Sjekk DKIM postene dine ved å bruke vår gratis DKIM valideringsverktøy.