
Google og Yahoo har nylig annonsert et dristig skritt mot å skape en tryggere og sikrere e-postopplevelse for sine brukere, ved å sette nye standarder for bulk-e-postavsendere for å redusere spam i innbokser. Hovedfokuset er å forbedre e-poststandardene for å bekjempe spam, sikre avsenderens autentisitet og gi brukerne mer kontroll over innboksene sine. Denne store oppdateringen skal tre i kraft i første kvartal 2024, og vil ha betydelig innvirkning på måten e-poster sendes og mottas på. Det legges vekt på viktigheten av e-postautentisering og har som mål å gi Gmail og Yahoo brukere en sikrere og mer strømlinjeformet e-postopplevelse.
Hvorfor endringen?
I det stadig utviklende landskapet for cybersikkerhet er e-postsikkerhet fortsatt et kritisk problem for enkeltpersoner og bedrifter. En bemerkelsesverdig utvikling på denne arenaen er presset fra Google og Yahoo mot en utbredt bruk av DMARC (Domenebasert meldingsgodkjenning, rapportering og samsvar).
E-post spiller en avgjørende rolle i våre daglige kommunikasjonsrutiner, enten det er til personlig bruk eller profesjonelt bruk, og det er derfor sikkerheten til e-poster er avgjørende. Men med den utbredte bruken har også risikoen for ondsinnede e-poster og spam økt.
For å møte disse utviklende utfordringene implementerer Google og Yahoo nye retningslinjer for massesendere– de som sender mer enn 5000 e-poster til Gmail adresser i løpet av en enkelt dag. Dette tiltaket tar sikte på å øke sikkerheten til mottakerens innboks, og skape et sikrere og mer spam-bestandig e-postmiljø.
Google og Yahoo Nye krav
| Krav til alle avsendere | Ytterligere krav for å sende mer enn 5000 meldinger/dag |
| Du må sette opp SPF eller DKIM e-postautentisering for domenene dine. | Du må sette opp begge deler SPF og DKIM e-postautentisering for domenene dine. |
| Sørg for gyldig frem og omvendt DNS poster ( PTR poster) for dine domener eller IP-er. | Du må sørge for DMARC autentisering for avsenderdomenet. (i utgangspunktet p=none) |
| Bruk TLS tilkobling for å overføre e-post til Gmail kontoer. | DMARC justering er nødvendig for å sende autentisering. |
| Hold spamprisene inne Postmaster Tools under 0.10% og unngå å overskride 0.30%. | Markedsføringen og meldingene du abonnerer på må inneholde avslutt abonnement med ett klikk. |
| Du må formatere meldingene dine i henhold til standarden Internet Message Format (RFC 5322). | |
| Unngå å etterligne Gmail Fra:-overskrifter for å forhindre e-postleveringsproblemer som Gmail vil være på p=quarantine. | |
| Legge til ARC overskrifter for videresendte e-poster; avsendere av e-postliste legger til List-id: header. |
Kilde: https://support.google.com/mail/answer/81126
Ikke sikker på om du er klar for Google og Yahoo nye e-postkrav for 2024?
Ikke la usikkerhet holde deg tilbake. Kontakt vår e-postautentiseringsekspert akkurat nå for å gjennomgå DMARC oppsettet ditt for å sikre at du ikke kommer på etterskudd.
Hvordan kan EmailAuth hjelpe?
EmailAuth sikrer at "INGEN KAN SENDE E-POSTER FRA DEG UNNTAT DEG!”
Det er den enkleste økningen i e-postsikkerhet du kan implementere over natten fordi vi mener sikkerhet skal være lett å oppnå. EmailAuth MÅLE, SIKRE, VEDLIKEHOLDE og FEDERAT mer enn 99,9 % av forfalskning & phishing-angrep.
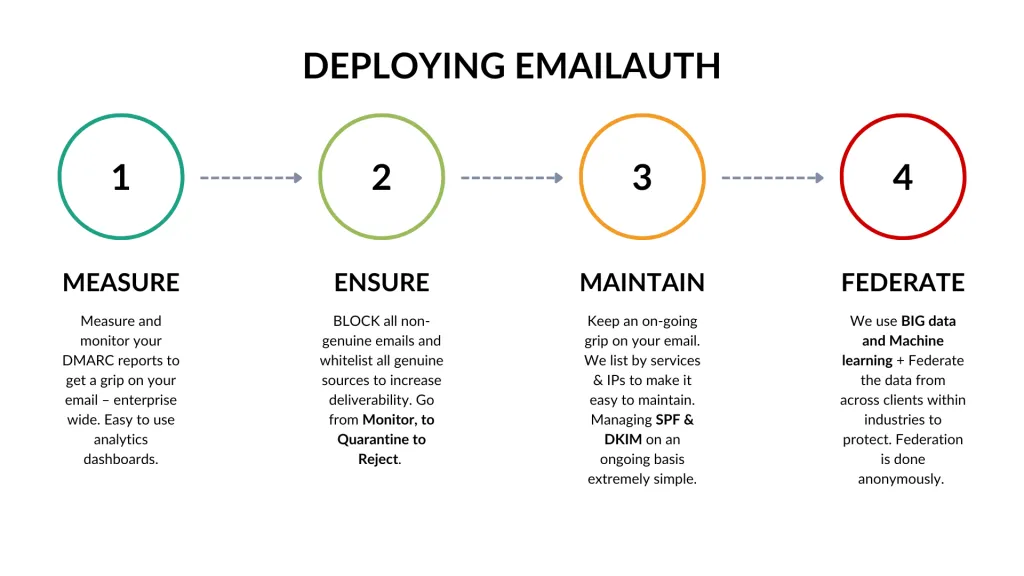
EmailAuth er en av verdens beste plattformer for e-postautentisering og har tjent kunder siden introduksjonen av DMARC i 2012. Det har blitt betegnet som "Enkleste” dashbord av sikkerhetseksperter og er også høyt verdsatt av andre bransjeeksperter. Vår evne til å konvertere kompliserte DMARC -rapporter til vanlig engelsk er det som gjør oss til en av de ledende leverandørene globalt.
Google og Yahoo nye krav for å skape et sikkert e-postøkosystem stemmer perfekt overens med oppdraget til EmailAuth – å gjøre e-postkommunikasjon sikker og pålitelig.
Viktigheten av e-postvalidering
Et av hovedfokusene er å sikre at e-poster kommer fra legitime kilder. Mange bulksendere unnlater å sikre og konfigurere systemene sine på riktig måte, noe som skaper muligheter for angripere til å utnytte sårbarheter. For å motvirke dette har Gmail allerede sett en 75 % reduksjon i uautentiserte meldinger ved å kreve en form for autentisering for e-poster sendt til Gmail adresser.
En tryggere e-postopplevelse
Både Google og Yahoo er på et oppdrag for å effektivisere e-postopplevelsen, og sørge for at brukere bare mottar meldingene de ønsker og trenger. For å oppnå dette introduserer de tre viktige endringer som vil sette en ny standard for e-postsikkerhet og effektivitet.
Styrking av e-postautentisering
Google og Yahoo erkjenner viktigheten av å sikre at e-poster kommer fra legitime kilder. For å oppnå dette vil alle masseavsendere bli pålagt å implementere sterkere e-postautentisering ved å bruke industristandarder som SPF, DKIM, DMARC og BIMI. Dette trinnet vil redusere sjansene for å motta skadelige eller villedende e-poster betydelig, og skape et sikrere miljø for brukerne.
Enkel avmelding med ett klikk
Har du noen gang ønsket å avslutte abonnementet på uønskede e-poster, men syntes prosessen var upraktisk? Google og Yahoo adresserer denne vanlige frustrasjonen ved å kreve at avsendere støtter en avmeldingsfunksjon med ett klikk. Dette betyr at brukere enkelt kan velge bort e-poster de ikke lenger ønsker å motta, noe som forbedrer den generelle bekvemmeligheten ved å administrere innboksene sine.
Filtrere ut uønskede e-poster
I tråd med deres forpliktelse til en rotfri innboks, vil Google og Yahoo håndheve en terskel for å sikre at brukere bare mottar e-postene de ønsker. Dette trekket vil redusere spam og irrelevante meldinger betraktelig, og bidra til en sikrere og mer brukervennlig e-postopplevelse.
“Ingen Auth, Ingen Entry” burde ikke komme som en overraskelse for de fleste bransjeeksperter. For sikker og pålitelig e-postkommunikasjon er autentisering nøkkelen. Uttrykket understreker den kritiske betydningen av å implementere robuste autentiseringsstandarder som SPF , DKIM , DMARC og BIMI . Uten riktig autentisering er e-postene du sender i fare for å bli behandlet som ondsinnet eller til og med mistenkelig, eller til og med DNS laget. ettersom et passord kreves for å gå inn på en sikker konto, sikrer e-postautentisering er det virtuelle passordet som gir meldinger tilgang til mottakerens innboks, beskytter brukere mot potensielle trusler og forbedrer den generelle integriteten til e-postøkosystemet.
Push-effekten
Samarbeidet til Google og Yahoo for å promotere DMARC har skapt en ringvirkning. Bransjeledernes støtte har oppmuntret andre selskaper til å revurdere sine e-postsikkerhetsstrategier og vurdere å ta i bruk DMARC . Dette kollektive fremstøtet er medvirkende til å skape et tryggere nettmiljø for bedrifter og enkeltpersoner.
Utfordringer og løsninger
Mens fordelene med DMARC er klare, kan virksomheter møte utfordringer under implementeringsprosessen. Disse utfordringene kan omfatte teknisk kompleksitet og behovet for grundig opplæring av personalet. For å løse disse problemene, bør selskaper investere i robuste cybersikkerhetstiltak og utnytte tilgjengelige ressurser for å sikre en jevn overgang til DMARC .
Adopsjonen av DMARC går utover samsvar, da det er et proaktivt skritt mot å beskytte et selskaps merkevareomdømme. Ved å redusere risikoen for e-postsvindel og forfalskning kan bedrifter styrke kundenes tillit og tillit. DMARC fungerer som et skjold mot cybertrusler, og lar bedrifter fokusere på kjernevirksomheten uten konstant frykt for e-postbaserte angrep.
Praktiske trinn for implementering
Vi mener at implementering av DMARC ikke bør være en skremmende oppgave. Det er derfor vi har laget en DMARC -oppsettveiledning for de mest populære DNS leverandørene for alle som ønsker å adoptere og implementere DMARC med suksess. Fra å konfigurere SPF og DKIM til å overvåke DMARC -rapporter, kan bedrifter følge disse praktiske trinnene for å forbedre e-postsikkerhetsstillingen.
Først oppretter du en DMARC post for domenet ditt ved å bruke vår gratis DMARC Record Generator verktøy.
Du kan følge en trinn-for-trinn-veiledning som vi har satt sammen slik at du kan publisere DMARC posten i din DNS .
Hvordan publiserer du DMARC posten din på Zoho ?
Hvordan publiserer du DMARC posten din på Klaviyo ?
Hvordan publiserer du DMARC posten din på DirectAdmin?
Hvordan publiserer du DMARC posten din på Dyn?
Hvordan publiserer du DMARC posten din på DNS ?
Hvordan publiserer du DMARC posten din på Wix?
Hvordan publiserer du DMARC posten din på cPanel?
Hvordan publiserer du DMARC posten din på Siteground?
Hvordan publiserer du DMARC posten din på Namecheap ?
Hvordan publiserer du DMARC posten din på Navn?
Hvordan publiserer du DMARC posten din på Hostgator?
Hvordan publiserer du DMARC posten din på Dreamhost?
Hvordan publiserer du DMARC posten din på Cloudflare ?
Hvordan publiserer du DMARC posten din på Bluehost?
Hvis du vil at vi skal hjelpe deg med oppsettet, bestill en samtale i dag med en av våre eksperter nedenfor:
10 Alarmerende phishing-statistikk
Hvis du fortsatt er usikker på om du bør starte e-postautentisering eller ikke, her er 10 alarmerende phishing-statistikk som understreker den avgjørende rollen til e-postautentisering.
- 97 prosent av mennesker over hele verden kan ikke identifisere en sofistikert phishing-e-post. (Kilde: Intel)
- 30 prosent av phishing-meldinger blir åpnet av målrettede brukere, og 12 prosent av disse brukerne klikker på det ondsinnede vedlegget eller koblingene. (Kilde: Verizon)
- Bare tre prosent av målrettede brukere rapporterer ondsinnet e-post til ledelsen. (Kilde: Verizon)
- 95 prosent av alle angrep på bedriftsnettverk er et resultat av vellykket spear phishing. (Kilde: Network World)
- Business Email Compromise (BEC)-svindel har kostet bedrifter over to milliarder de siste to årene. (Kilde: FBI)
- Over 2,6 milliarder personlige rekorder ble brutt i 2021 og 2022 (1,1 milliarder i 2021 og 1,5 milliarder i 2022). (Kilde: Apple Report av Professor Stuart E. Madnick)
- Etter at bedriften din har blitt brutt, vil 60 prosent av kundene dine tenke på å flytte og 30 prosent faktisk gjør det. (Kilde: Aviva)
- En tredjedel av forbrukerne sa at de ville slutte å handle med en virksomhet etter et brudd på nettsikkerheten, selv om de ikke lider et vesentlig tap. (Kilde: Deloitte)
- Gjennomsnittlig kostnad for et datainnbrudd nådde et rekordhøyt nivå i 2023 på USD 4,45 millioner. (Kilde: IBM)
- Phishing, stjålet eller kompromittert legitimasjon og Business Email Compromise er fortsatt den vanligste initiale angrepsvektoren i henhold til Cost of a Data Breach Report 2023 av IBM. (Kilde: IBM)
Hvordan EmailAuth passer inn
Avslutningsvis markerer den proaktive pushen fra Google og Yahoo for DMARC adopsjon et betydelig sprang fremover i verden av e-postkommunikasjon. Ved å implementere DMARC kan bedrifter og organisasjoner styrke forsvaret mot e-postbaserte trusler, og til slutt bidra til et sikrere digitalt økosystem. Mens vi applauderer innsatsen til bransjeledere, må bedrifter av alle størrelser prioritere e-postsikkerhet for deres merkevares og kundenes velvære.
Som svar på disse endringene er EmailAuth klar til å spille en avgjørende rolle i å støtte e-postsendere når de tilpasser seg de nye standardene. Som en ledende DMARC e-postautentiseringstjeneste tilbyr EmailAuth robuste løsninger som er i tråd med Google og Yahoo mål, og sikrer at e-post ikke bare er sikre, men også overholder utviklende industristandarder.
Har du ikke en DMARC beskyttelse på plass for organisasjonen din ennå?
DMARC autentisering er nå en obligatorisk implementering for organisasjoner og bedrifter. EmailAuth er her for å hjelpe deg på DMARC reisen din.
Bestill en gratis demo i dag med våre e-postautentiseringseksperter.