
Google I Yahoo ogłosiły niedawno odważny krok w kierunku zapewnienia swoim użytkownikom coraz bezpieczniejszego korzystania z poczty e-mail, ustanawiając nowe standardy dla nadawców masowych wiadomości e-mail w celu ograniczenia spamu w skrzynkach odbiorczych. Główny nacisk położony jest na udoskonalenie standardów poczty elektronicznej w celu zwalczania spamu, zapewnienia autentyczności nadawcy i umożliwienia użytkownikom większej kontroli nad swoimi skrzynkami odbiorczymi. Ta ważna aktualizacja wejdzie w życie w pierwszym kwartale 2024 r. i będzie miała znaczący wpływ na sposób wysyłania i odbierania e-maili. Nacisk kładziony jest na znaczenie uwierzytelniania poczty e-mail i ma na celu zapewnienie użytkownikom Gmail i Yahoo bezpieczniejszego i usprawnionego korzystania z poczty e-mail.
Dlaczego zmiana?
W stale zmieniającym się krajobrazie cyberbezpieczeństwa bezpieczeństwo poczty elektronicznej pozostaje kluczową kwestią zarówno dla osób prywatnych, jak i firm. Godnym uwagi wydarzeniem w tej dziedzinie jest dążenie Google i Yahoo do powszechnego przyjęcia DMARC (Uwierzytelnianie wiadomości, raportowanie i zgodność w oparciu o domenę).
Poczta elektroniczna odgrywa kluczową rolę w naszej codziennej komunikacji, zarówno do użytku osobistego, jak i do użytku zawodowego, dlatego bezpieczeństwo wiadomości e-mail jest sprawą najwyższej wagi. Jednak wraz z jego powszechnym stosowaniem wzrosło również ryzyko pojawienia się złośliwych wiadomości e-mail i spamu.
Aby stawić czoła tym zmieniającym się wyzwaniom, Google i Yahoo wdrażają nowe wytyczne dotyczące nadawców masowych— ci, którzy w ciągu jednego dnia wysyłają ponad 5000 e-maili na adresy Gmail . Środek ten ma na celu zwiększenie bezpieczeństwa skrzynki odbiorczej odbiorców, tworząc bezpieczniejsze i odporne na spam środowisko poczty elektronicznej.
Google i Yahoo Nowe wymagania
| Wymóg dla wszystkich nadawców | Dodatkowe wymagania w przypadku wysyłania więcej niż 5000 wiadomości dziennie |
| Musisz skonfigurować SPF Lub DKIM uwierzytelnianie poczty e-mail dla Twoich domen. | Musisz skonfigurować oba SPF i DKIM uwierzytelnianie poczty e-mail dla Twoich domen. |
| Upewnij się, że przesyłanie jest prawidłowe i odwrotny DNS rekordy (rekordy PTR ) dla Twoich domen lub adresów IP. | Musisz zapewnić uwierzytelnianie DMARC dla domeny wysyłającej. (początkowo p=none) |
| Użyj połączenia TLS do przesyłania wiadomości e-mail na konta Gmail . | DMARC wyrównanie jest wymagane do przekazania uwierzytelnienia. |
| Zachowaj współczynniki spamu Narzędzia pocztmistrza poniżej 0.10% i unikaj przekraczania 0.30%. | Twoje wiadomości marketingowe i subskrybowane muszą się wyróżniać zrezygnować z subskrypcji jednym kliknięciem. |
| Musisz sformatować swoje wiadomości zgodnie ze standardem Internet Message Format (RFC 5322). | |
| Unikaj podszywania się pod nagłówki Gmail From:, aby zapobiec problemom z dostarczaniem wiadomości e-mail w trakcie działania Gmail p=quarantine. | |
| Dodać ARC nagłówki przekazywanych wiadomości e-mail; nadawcy list mailingowych dodają identyfikator listy: nagłówek. |
Źródło: https://support.google.com/mail/answer/81126
Nie wiesz, czy jesteś gotowy na nowe wymagania Google i Yahoo dotyczące poczty e-mail na rok 2024?
Nie pozwól, aby niepewność Cię powstrzymywała. Skontaktuj się już teraz z naszym ekspertem ds. uwierzytelniania poczty e-mail, aby sprawdzić konfigurację DMARC i upewnić się, że nie masz zaległości.
Jak EmailAuth może pomóc?
EmailAuth zapewnia, że „NIKT NIE MOŻE WYSYŁAĆ OD CIEBIE E-MAILÓW, Z WYJĄTKIEM CIEBIE!”
Jest to najłatwiejsza zmiana w bezpieczeństwie poczty elektronicznej, jaką można wdrożyć z dnia na dzień, ponieważ wierzymy, że bezpieczeństwo powinno być łatwe do osiągnięcia. EmailAuth MIERZ, UPEWNIAJ SIĘ, UTRZYMAJ I FEDERACYJNY ponad 99,9 proc fałszowanie i ataki phishingowe.
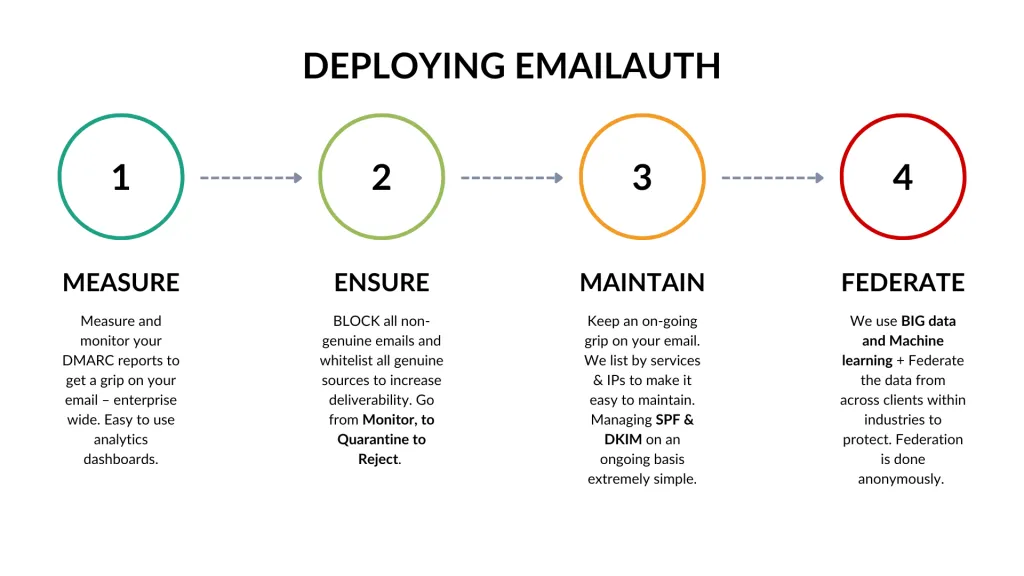
EmailAuth to jedna z najlepszych na świecie platform do uwierzytelniania poczty e-mail, obsługująca klientów od czasu wprowadzenia DMARC w 2012 roku. Jest ona określana jako „Najprostszy”przez Security Professionals i jest również bardzo doceniany przez innych ekspertów branżowych. Nasza zdolność do konwertowania skomplikowanych raportów DMARC na prosty język angielski czyni nas jednym z wiodących dostawców na świecie.
Nowe wymagania Google i Yahoo dotyczące tworzenia bezpiecznego ekosystemu poczty e-mail doskonale wpisują się w misję EmailAuth — zapewniania bezpieczeństwa i zaufania komunikacji e-mail.
Znaczenie weryfikacji adresu e-mail
Jednym z kluczowych celów jest zapewnienie, że e-maile pochodzą z legalnych źródeł. Wielu nadawców wiadomości masowych zaniedbuje odpowiednie zabezpieczenie i konfigurację swoich systemów, co stwarza możliwości atakującym wykorzystania luk w zabezpieczeniach. Aby temu przeciwdziałać, Gmail odnotował już 75% redukcję liczby nieuwierzytelnionych wiadomości poprzez wymaganie jakiejś formy uwierzytelniania wiadomości e-mail wysyłanych na adresy Gmail .
Bezpieczniejsze korzystanie z poczty e-mail
Misją zarówno Google, jak i Yahoo jest usprawnienie obsługi poczty e-mail, tak aby użytkownicy otrzymywali tylko te wiadomości, których chcą i potrzebują. Aby to osiągnąć, wprowadzają trzy ważne zmiany, które ustanowią nowy standard bezpieczeństwa i wydajności poczty elektronicznej.
Wzmocnienie uwierzytelniania poczty elektronicznej
Google i Yahoo zdają sobie sprawę, jak ważne jest upewnienie się, że e-maile pochodzą z legalnych źródeł. Aby to osiągnąć, wszyscy nadawcy masowi będą musieli wdrożyć silniejsze uwierzytelnianie poczty e-mail przy użyciu standardów branżowych, takich jak SPF, DKIM, DMARC I BIMI. Ten krok znacznie zmniejszy ryzyko otrzymania szkodliwych lub zwodniczych e-maili, tworząc bezpieczniejsze środowisko dla użytkowników.
Łatwa rezygnacja z subskrypcji jednym kliknięciem
Czy kiedykolwiek chciałeś zrezygnować z otrzymywania niechcianych e-maili, ale okazało się to niewygodne? Google i Yahoo mierzą się z tą powszechną frustracją, wymagając od nadawców obsługi funkcji rezygnacji z subskrypcji jednym kliknięciem. Oznacza to, że użytkownicy mogą bez wysiłku zrezygnować z wiadomości e-mail, których nie chcą już otrzymywać, co zwiększa ogólną wygodę zarządzania swoimi skrzynkami odbiorczymi.
Filtrowanie niechcianych e-maili
Zgodnie ze swoim zobowiązaniem do zapewnienia uporządkowanej skrzynki odbiorczej Google i Yahoo wprowadzą próg, aby zapewnić użytkownikom otrzymywanie tylko tych e-maili, których chcą. To posunięcie znacznie ograniczy spam i nieistotne wiadomości, przyczyniając się do bezpieczniejszego i bardziej przyjaznego dla użytkownika korzystania z poczty elektronicznej.
“Bez autoryzacji, bez wpisu" nie powinno być zaskoczeniem dla większości ekspertów branżowych. Dla bezpiecznej i godnej zaufania komunikacji e-mailowej kluczem jest uwierzytelnianie. Wyrażenie to podkreśla kluczowe znaczenie wdrożenia solidnych standardów uwierzytelniania, takich jak SPF , DKIM , DMARC i BIMI . Bez odpowiedniego uwierzytelnienia wysyłane e-maile są narażone na ryzyko potraktowania ich jako podejrzane, a nawet złośliwe i odrzucone w warstwie DNS . Podobnie jak hasło jest wymagane do bezpiecznego wejścia na konto, tak uwierzytelnianie poczty elektronicznej to wirtualne hasło, które zapewnia wiadomościom dostęp do adresów odbiorcy skrzynki odbiorczej, chroniąc użytkowników przed potencjalnymi zagrożeniami i zwiększając ogólną integralność ekosystemu poczty e-mail.
Efekt pushu
Wspólne wysiłki Google i Yahoo w promowaniu DMARC wywołały efekt domina. Poparcie liderów branży zachęciło inne firmy do ponownej oceny swoich strategii bezpieczeństwa poczty e-mail i rozważenia przyjęcia DMARC . To wspólne działanie odgrywa zasadniczą rolę w tworzeniu bezpieczniejszego środowiska internetowego dla firm i osób prywatnych.
Wyzwania i rozwiązania
Podczas gdy korzyści DMARC są jasne, przedsiębiorstwa mogą napotkać wyzwania w procesie wdrażania. Wyzwania te mogą obejmować złożoność techniczną i potrzebę dokładnego szkolenia personelu. Aby rozwiązać te problemy, firmy powinny inwestować w solidne środki cyberbezpieczeństwa i wykorzystywać dostępne zasoby, aby zapewnić płynne przejście na DMARC .
Przyjęcie DMARC wykracza poza zgodność, ponieważ jest proaktywnym krokiem w kierunku ochrony reputacji marki firmy. Zmniejszając ryzyko oszustw i fałszowania wiadomości e-mail, firmy mogą zwiększyć zaufanie swoich klientów. DMARC służy jako tarcza przed zagrożeniami cybernetycznymi, umożliwiając firmom skupienie się na swojej podstawowej działalności bez ciągłej obawy przed atakami za pośrednictwem poczty elektronicznej.
Praktyczne kroki wdrożenia
Wierzymy, że wdrożenie DMARC nie powinno być trudnym zadaniem. Dlatego stworzyliśmy Przewodnik konfiguracji DMARC dla najpopularniejszych dostawców DNS dla każdego, kto chce pomyślnie wdrożyć i wdrożyć DMARC . Od konfiguracji SPF i DKIM po monitorowanie raportów DMARC — firmy mogą wykonać te praktyczne kroki, aby zwiększyć poziom bezpieczeństwa poczty e-mail.
Najpierw utwórz rekord DMARC dla swojej domeny, korzystając z naszego bezpłatnego narzędzia Generator rekordów DMARC narzędzie.
Możesz skorzystać z przygotowanego przez nas przewodnika krok po kroku, jak opublikować rekord DMARC w swoim DNS .
Jak opublikować swój rekord DMARC na Zoho ?
Jak opublikować swój rekord DMARC na Klaviyo ?
Jak opublikować swój rekord DMARC w DirectAdmin?
Jak opublikować swój rekord DMARC na Dyn?
Jak opublikować swój rekord DMARC w DNS ?
Jak opublikować swój rekord DMARC na Wix?
Jak opublikować swój rekord DMARC na cPanel?
Jak opublikować swój rekord DMARC na Siteground?
Jak opublikować swój rekord DMARC na Namecheap ?
Jak opublikować swój rekord DMARC w serwisie Name?
Jak opublikować swój rekord DMARC na Hostgatorze?
Jak opublikować swój rekord DMARC na Dreamhost?
Jak opublikować swój rekord DMARC w Cloudflare ?
Jak opublikować swój rekord DMARC na Bluehost?
Jeśli chcesz, żebyśmy pomogli Ci w konfiguracji, zadzwoń już dziś do jednego z naszych ekspertów poniżej:
10 alarmujących statystyk dotyczących phishingu
Jeśli nadal nie masz pewności, czy rozpocząć uwierzytelnianie e-mailem, zapoznaj się z poniższymi informacjami 10 alarmujących statystyk dotyczących phishingu które podkreślają kluczową rolę uwierzytelniania poczty elektronicznej.
- 97 procent ludzi na całym świecie nie potrafi zidentyfikować wyrafinowanej wiadomości e-mail phishingowej. (Źródło: Intel)
- 30 procent wiadomości phishingowych jest otwieranych przez docelowych użytkowników, a 12 procent z nich klika złośliwy załącznik lub łącza. (Źródło: Verizon)
- Tylko trzy procent docelowych użytkowników zgłasza kierownictwu złośliwe wiadomości e-mail. (Źródło: Verizon)
- 95 procent wszystkich ataków na sieci korporacyjne jest wynikiem udanego spear phishingu. (Źródło: Świat sieci)
- W ciągu ubiegłych dwóch lat oszustwa typu Business Email Compromise (BEC) kosztowały firmy ponad dwa miliardy. (Źródło: FBI)
- W latach 2021 i 2022 naruszono ponad 2,6 miliarda rekordów osobowych (1,1 miliarda w 2021 i 1,5 miliarda w 2022). (Źródło: raport Apple autorstwa Profesor Stuart E. Madnick)
- Po włamaniu do Twojej firmy 60 procent Twoich klientów pomyśli o przeprowadzce, a 30 procent faktycznie to zrobi. (Źródło: Aviva)
- Jedna trzecia konsumentów stwierdziła, że przestanie współpracować z firmą po naruszeniu bezpieczeństwa cybernetycznego, nawet jeśli nie poniosą materialnej straty. (Źródło: Deloitte)
- Średni koszt naruszenia bezpieczeństwa danych osiągnął w 2023 r. najwyższy w historii poziom 4,45 mln USD. (Źródło: IBM)
- Jak wynika z raportu IBM dotyczącego kosztów naruszeń danych z 2023 r., wyłudzanie informacji, kradzież lub naruszenie bezpieczeństwa danych uwierzytelniających oraz włamanie do służbowej poczty elektronicznej pozostaje najczęstszym wektorem ataku początkowego. (Źródło: IBM)
Jak wpasowuje się EmailAuth
Podsumowując, proaktywne działania Google i Yahoo na rzecz przyjęcia DMARC oznaczają znaczący krok naprzód w świecie komunikacji e-mailowej. Wdrażając DMARC , firmy i organizacje mogą wzmocnić swoją ochronę przed zagrożeniami przesyłanymi pocztą elektroniczną, ostatecznie przyczyniając się do bezpieczniejszego ekosystemu cyfrowego. Doceniając wysiłki liderów branży, firmy każdej wielkości muszą nadać priorytet bezpieczeństwu poczty e-mail w trosce o dobro swojej marki i klientów.
W odpowiedzi na te zmiany EmailAuth może odegrać kluczową rolę we wspieraniu nadawców wiadomości e-mail w dostosowywaniu się do nowych standardów. Jako wiodąca usługa uwierzytelniania poczty e-mail DMARC , EmailAuth oferuje solidne rozwiązania zgodne z celami Google i Yahoo , zapewniając, że wiadomości e-mail są nie tylko bezpieczne, ale także spełniają zmieniające się standardy branżowe.
Nie masz jeszcze ochrony DMARC dla swojej organizacji?
Uwierzytelnianie DMARC jest obecnie obowiązkowym wdrożeniem dla organizacji i firm. EmailAuth jest tutaj, aby pomóc Ci w Twojej podróży DMARC .
Zarezerwuj bezpłatną wersję demonstracyjną już dziś z naszymi ekspertami w zakresie uwierzytelniania poczty e-mail.