域名密钥识别邮件,或 DKIM,是一种电子邮件身份验证标准,有助于防止 网络钓鱼, 电子邮件欺骗、垃圾邮件和其他基于电子邮件的网络攻击。它验证电子邮件,并让收件人知道电子邮件源自特定组织。这样,任何恶意团体或个人都无法冒充该组织并代表其发送电子邮件。
有关域名密钥识别邮件的详细信息,请阅读更多内容 什么是DKIM ?
请记住,设置 EASY DKIM后, Amazon SES会自动为每个 您发送的电子邮件。
在设置DKIM之前,您需要考虑以下规则:
- 仅需要在使用“发件人”地址的域上设置DKIM 。
- 如果您使用多个 AWS 区域,则需要在每个区域中设置DKIM 。
- EASY DKIM按以下方式应用:
-
- 子域的DKIM会覆盖父域的设置。
- 电子邮件地址的DKIM会覆盖子域和父域的设置。
- 为域设置 EASY DKIM
- 登录到您的Amazon SES控制台 这里.
- 导航至 '身份管理’ 并选择 '域名’.
- 在可用域列表中,选择要在其中设置 EASY DKIM域。
- 在下面 'DKIM’, 选择 '生成DKIM设置’.
- 复制显示的 CNAME 记录。
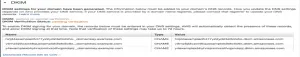
- 将CNAME记录添加到您的域的DNS配置中,瞧!你完成了。
- 为电子邮件设置 EASY DKIM
-
- 打开 Amazon SES控制台.
- 导航至 '身份管理’ 并选择 '电子邮件’.
- 从可用电子邮件地址列表中,选择您要为其设置 Easy DKIM地址。
- 复制显示的CNAME记录。
- 将CNAME记录添加到您域的可用DNS配置中。
笔记: 简单的DKIM更改需要 48-72 小时才能反映在Amazon SES上.