DMARC (基于域的消息身份验证、报告和一致性)是一种电子邮件身份验证协议,使域名所有者能够保护其品牌声誉免受 电子邮件欺骗 和 网络钓鱼 攻击。 DMARC 法医 故障报告 是DMARC协议的重要组成部分,可帮助域名所有者识别和减少电子邮件欺诈。在这篇博文中,我们将讨论哪些域发送DMARC取证(失败)报告以及为什么它们对于电子邮件安全至关重要。
什么是DMARC取证(失败)报告?
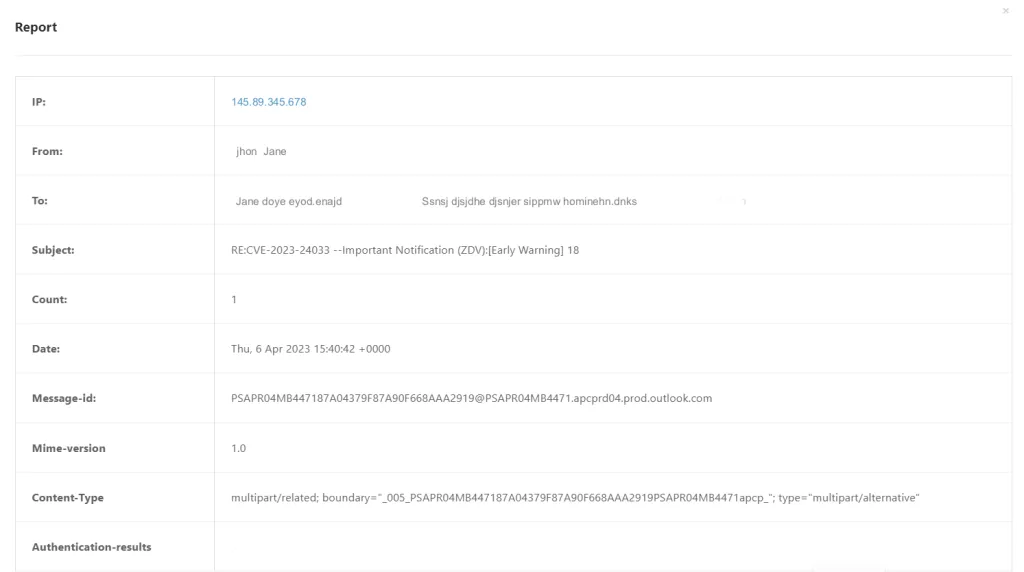
一种称为DMARC取证(失败)报告的特定类型DMARC报告提供有关未能通过DMARC身份验证测试的电子邮件的完整详细信息。尽管DMARC取证报告为域所有者提供了有关电子邮件的更多事实,包括失败的确切原因, 消息头、姓名、“发件人”电子邮件、发送收件人电子邮件地址、电子邮件主题、 DKIM 地位, SPF 状态和DMARC状态(如果失败以及原因)、ISP 信息、IP 相关信息以及其他技术细节。
为什么DMARC取证(失败)报告很重要?
DMARC取证(失败)报告对于电子邮件安全非常重要,因为它们可以帮助域所有者识别和减少电子邮件欺诈。通过分析这些报告,域所有者可以确定欺诈电子邮件的来源、所使用的攻击类型以及DMARC策略的有效性。有了这些信息,域名所有者可以改进他们的电子邮件身份验证措施,并保护他们的品牌声誉免受基于电子邮件的威胁。
哪些域发送DMARC取证(失败)报告?
DMARC取证(故障)报告由已配置为发送报告的电子邮件接收器发送。并非所有电子邮件接收者都会发送这些报告,但很多都会发送。发送DMARC取证(失败)报告的电子邮件接收方示例包括Gmail 、 Yahoo和 Microsoft 等主要电子邮件提供商。
请务必注意,并非所有电子邮件接收器默认都会发送DMARC取证(故障)报告。在某些情况下,域所有者可能需要专门向电子邮件接收者请求这些报告或配置其DMARC策略以启用它们。因此,了解电子邮件接收者的DMARC策略非常重要,这对于您的电子邮件送达率至关重要。
如何配置DMARC取证(故障)报告?
要启用DMARC取证(故障)报告,域所有者必须首先为其域配置DMARC策略。这涉及创建一个 DMARC记录 在域的DNS (域名系统)中。 DMARC策略应指定应生成取证(失败)报告并将其发送到域所有者提供的电子邮件地址。
- 获取取证DMARC报告的第一步是创建一个电子邮件帐户。
- 请密切关注DMARC取证报告。当邮件未通过DMARC测试时,电子邮件收件人会将取证DMARC报告发送到DMARC记录的“ruf”元素中列出的电子邮件地址。
- 利用取证DMARC报告来指导您的行动。一旦发现,您必须采取必要的步骤来阻止任何未经授权的使用您的域名的行为。
DMARC取证(失败)报告是DMARC协议的一个重要部分,可帮助域所有者识别和打击电子邮件欺诈。域名所有者可以通过了解哪些域名提供这些报告以及如何实施这些报告来加强电子邮件身份验证方法,并保护其品牌声誉免受基于电子邮件的风险。组织可以通过实施有效的电子邮件身份验证来增强电子邮件参与度、提高送达率、阻止基于电子邮件的威胁并增强消费者和其他相关方之间的信心。
简而言之, DMARC取证(故障)报告对于电子邮件安全至关重要,所有已实施DMARC域所有者都应该使用。通过配置取证(故障)报告并定期监控它们,域所有者可以深入了解其电子邮件流量,并确保其电子邮件身份验证措施有效。随着电子邮件欺诈威胁的不断增加,组织必须采取必要的措施来保护其品牌声誉并防止基于电子邮件的威胁。 DMARC是这项工作中的一个重要工具,而取证(故障)报告是其功能的一个重要方面。
预订免费演示 今天了解DMARC取证报告如何增强您的电子邮件安全并保护您的品牌声誉!